
Notícias
Anonymous descobre que o “ataque de ransomware” ao Ministério da Saúde foi outra coisa; PF confirma

Tudo indica que uma ameaça no ataque registrado ao Ministério da Saúde, no qual “50 Terabytes” de dados foram roubados, é uma imensa farsa. Não houve ransomware, mas um mero redirecionamento de DNS.
A descoberta foi feita por um perfil brasileiro do Anonymous, EterSec:
E mais tarde confirmada pela Polícia Federal:
Em coletiva de imprensa nesta tarde, o Ministério da Saúde não mencionou “ransomware”, mas apenas “incidente”. O que aconteceu é imensamente mais simples que uma invasão de ransomware. Alguém simplesmente mudou dados na Amazon Web Services.
Entenda o caso
Segundo o descoberto, o que aconteceu foi simplesmente um redirecionamento, no qual o domínio saude.gov.br e os domínios de outros serviços do Ministério da Saúde, como conectesus.sauide.gov.br foram redirecionados para uma página de desfiguração – isto é , uma página que substitui um original pela mensagem do grupo hacker.
Funciona assim: quando você digita qualquer endereço na internet, como portalamz.com.br, o seu computador não se conecta direto no site. No lugar disso, ele procura num servidor DNS (Domain Name Service), qual é o endereço real da internet (IP), a que esse domínio se refere.
O ataque é, assim, um caso de DNS Spoofing (“tapeação de DNS”), não ransomware. O Anonymous fez um gráfico para explicar como funciona:
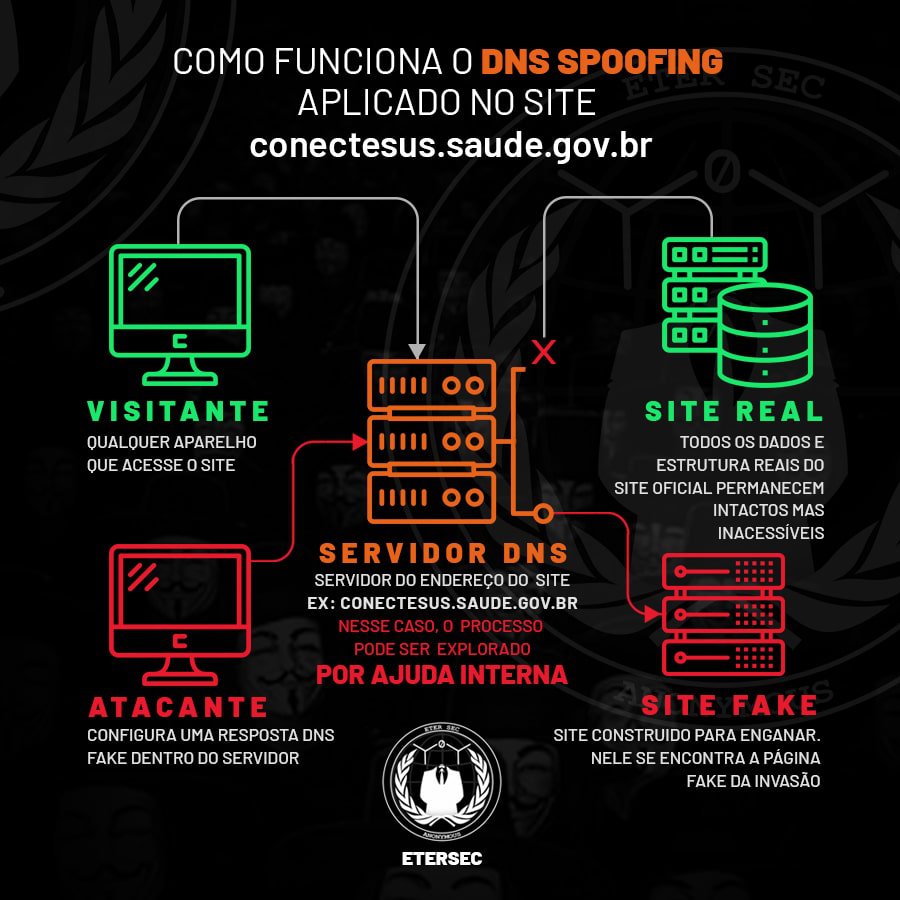
Segundo o Anónimo, o IP ligado ao ministério da saúde está no Japão. Lá estava armazenada uma ameaça de ransomware (falsa) dizendo que baixaram 50 TB de dados do contribuinte.
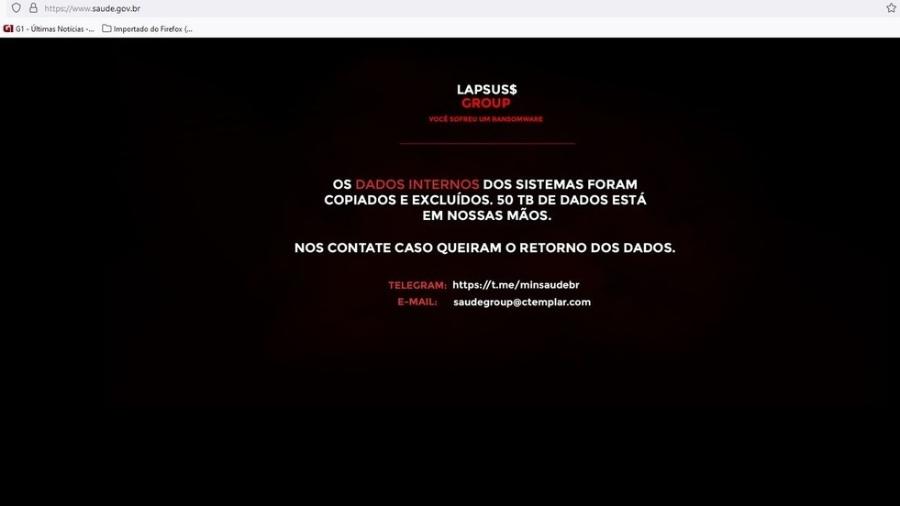
A Polícia Federal havia dito no começo da tarde que não houve vazamento de dados do Ministério, e acabou confirmando essa versão. A invasão é uma confirmada farsa.
Desconfia do ataque ao Ministério anônima
Conversamos com o responsável pelo perfil EterSec # Anonymous: “De fato ocorreu um ataque, possivelmente facilitado por alguém que conhecimento tenha dentro do Ministério, pois o DNS não foi alterado desde 2020, o que leva a acreditar que alguém entrou na conta da AWS e alterou o servidor para este IP onde se encontra a deface ”.
“O grande erro foi ao afirmar ser um ransomware”, continua. “Grande parte do sistema segue on [linha] através de outros IPS. Se você verificar a origem do deface não se encontra no host atual do SUS e sim em um serviço no Japão. ”
Para provar seu ponto, o Recuperação anônima do endereço de um dos sistemas do Ministério da Saúde, o Sistema de Transplantes. Ele se mostra funcional, o que prova que o servidor continua no ar, apenas redirecionado.
( Com Informações: olhar digital )

Notícias
Tribunal de Justiça lamenta morte de de Francisco Elair, um dos primeiros desembargadores de RR


PF apura fraudes em domicílios eleitorais em Pernambuco

PF combate abuso sexual infantojuvenil no Paraná

PF faz operação contra o tráfico transnacional de cocaína

Sabrina Sato e família celebram fim do tratamento do pai contra o câncer

PF combate fraudes na concessão de benefícios previdenciários


Mormaço Cultural 2026 reuniu mais de 200 mil pessoas
Depois de três dias de apresentações locais, nacionais e intervenções artísticas em um dos maiores cartões-postais de Boa Vista, o...


DIA DA ÁRVORE – Blitz Educativa Ambiental sensibiliza população a prevenir queimadas em Boa Vista
Nesta segunda-feira, 21, é celebrado o Dia da Árvore, e a Prefeitura de Boa Vista, por meio da Secretaria Municipal...


LINHA CRESCE MAIS – Prefeitura lança crédito para beneficiários que desejam impulsionar negócios em Boa Vista
Quem já teve o seu empreendimento apoiado pela Prefeitura de Boa Vista, pode solicitar a Linha Cresce+, da Agência Municipal...


Polícia Civil encerra campanha preventiva e identifica casos de violência após ação educativa
Ação foi coordenada pela delegada da DPCA, Kamilla Basto, e integrou a mobilização nacional de enfrentamento à violência contra crianças...


Em entrevista, governador faz balanço das ações da gestão
Ações adotadas nos primeiros 20 dias de gestão incluem reforço na rede hospitalar, investimentos em segurança pública e concessão de...


Maternidade recebe reconhecimento no I Congresso da Rede Global de Bancos de Leite Humano
O evento, que marca os 15 anos da campanha mundial de doação de leite humano, iniciou na segunda-feira, 19, e...

PF apura fraudes em domicílios eleitorais em Pernambuco
Recife/PE. A Polícia Federal cumpriu, nesta terça-feira (22/9), 12 mandados de busca e apreensão no âmbito da Operação Mendazes, deflagrada...

PF combate abuso sexual infantojuvenil no Paraná
Londrina/PR. A Polícia Federal deflagrou, nesta terça-feira (22/09), a Operação Anjos da Guarda VIII, com o objetivo de combater crimes relacionados...

PF faz operação contra o tráfico transnacional de cocaína
Dourados/MS. A Polícia Federal deflagrou, nesta terça-feira (22/9), a Operação Suécia XXXV. A ação cumpre 15 mandados de busca e...

Sabrina Sato e família celebram fim do tratamento do pai contra o câncer
Sabrina Sato, de 45 anos, viveu um momento de muita emoção ao lado da família nesta segunda-feira (21). A apresentadora...


Viviane Araújo se aventura na reforma da nova mansão: ‘Colocar a mão na massa’
Viviane Araújo e o marido, Guilherme Militão, estão preparando um novo lar para a família. O casal comprou uma nova...


Aline Campos revela talento e declara paixão pela arte: ‘Forte e divertido’
Aline Campos encantou os seguidores ao compartilhar um vídeo mostrando uma de suas obras de arte. Apaixonada pelo universo artístico,...


Cuiabá vence o Náutico por 3 a 0 na Arena Pantanal
O Cuiabá não tomou conhecimento do Náutico e venceu por 3 a 0, nesta segunda-feira (21.09), na Arena Pantanal, em...


Flamengo domina o Bragantino no Maracanã, vence por 2 a 1 e segue firme na liderança
O Flamengo não deu espaço para surpresas neste domingo (20.09). Jogando no Maracanã, o time comandado por Leonardo Jardim dominou...


Cruzeiro vence o Vitória por 3 a 1 e se aproxima da zona de classificação à Libertadores
O Cruzeiro deixou o Barradão com três pontos importantes neste domingo. Jogando em Salvador, o time mineiro saiu atrás do...
-

 Saúde6 dias ago
Ministério da Saúde debate avaliação de tecnologias em saúde para doenças ultrarraras em evento internacional
-

 Policial6 dias ago
PF deflagra a Operação Triplex em combate ao garimpo ilegal no Pará
-

 Policial6 dias ago
PF prende passageira por tráfico internacional de drogas no Amazonas
-

 Entretenimento6 dias ago
Thiaguinho e Carol Peixinho celebram primeiro ano de Bento: ‘Que orgulho’


You must be logged in to post a comment Login